SSL Certificate Gratis: Penjelasan Lengkap dan 9 Tips
SSL certificate gratis adalah sertifikat digital yang bisa Anda pasang tanpa biaya sepeser pun, dan di sinilah semuanya dimulai. Kalau Anda pernah merasa ngeri melihat peringatan “Not Secure” di kolom alamat browser, Anda tidak sendirian.
Banyak pemilik situs kecil, blogger, dan pemilik toko online rumahan kaget ketika tahu situs mereka tidak punya lapisan keamanan dasar ini. Padahal, SSL certificate gratis sudah tersedia luas dan bisa dipasang dalam hitungan menit.
Artikel ini adalah panduan SSL certificate gratis lengkap yang akan mengupas tuntas dari nol: apa itu, bagaimana cara kerjanya, sampai 9 tips praktis yang bisa langsung Anda eksekusi. Jujur saja, sebagian besar pemula melewatkan detail-detail penting yang justru menentukan apakah sertifikat gratis ini aman atau malah bikin masalah di kemudian hari. Sebagai rujukan tambahan, Anda dapat membaca dokumentasi lengkap seputar ssl certificate gratis di ensiklopedia resmi.
Kita akan bahas semuanya dengan bahasa yang santai, tanpa jargon berlebihan. Siapkan kopi, dan mari kita mulai dari fondasinya. Untuk wawasan dan konteks tambahan, simak juga arsip panduan terkait kami.
Apa Itu SSL Certificate Gratis dan Mengapa Penting?
SSL certificate gratis adalah file digital yang memungkinkan situs Anda berkomunikasi dengan browser pengunjung melalui koneksi terenkripsi. Huruf “S” di “HTTPS” itulah yang menandakan koneksi ini aman.
Tanpa sertifikat, semua data yang berpindah antara browser dan server—termasuk kata sandi, nomor kartu, dan pesan pribadi—melintas dalam bentuk teks polos. Siapa pun yang berada di jaringan yang sama bisa menyadapnya. Ini bukan skenario film, melainkan risiko nyata yang sering terjadi di jaringan Wi-Fi publik.
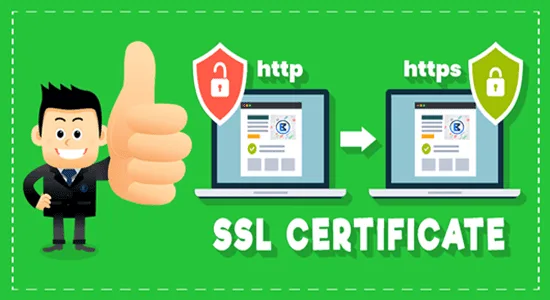
Cara kerjanya cukup elegan. Sertifikat berisi kunci publik dan identitas situs, lalu diverifikasi oleh pihak ketiga yang disebut Certificate Authority (CA). Ketika pengunjung membuka situs, browser memeriksa apakah sertifikat itu sah dan cocok dengan domain yang dikunjungi. Kalau cocok, gembok hijau atau ikon gembok muncul di kolom alamat.
Menurut pengalaman saya mendampingi pemilik UMKM beralih ke digital, ada tiga alasan yang paling sering mendorong mereka memasang SSL certificate gratis:
- Kepercayaan pengunjung. Pengunjung modern langsung menutup tab kalau melihat peringatan “Not Secure”. Riset dari berbagai lembaga keamanan web berulang kali menunjukkan angka bounce yang melonjak drastis pada situs tanpa HTTPS.
- Peringkat mesin pencari. Google sudah lama menegaskan bahwa HTTPS adalah salah satu sinyal peringkat. Jadi ini bukan sekadar soal keamanan, tapi juga soal visibilitas.
- Kewajiban teknis. Banyak fitur web modern—geolokasi, kamera, notifikasi push, hingga pembayaran online—hanya berjalan di koneksi aman.
Intinya, SSL certificate gratis bukan aksesori opsional lagi. Ia sudah menjadi standar yang berlaku, sama seperti memasang kunci di pintu rumah.
Bedanya Sertifikat Gratis dan Berbayar
Pertanyaan yang paling sering muncul: kalau ada yang gratis, kenapa masih ada yang berbayar? Jawabannya terletak pada tingkat validasi dan dukungan.
Sertifikat berbayar umumnya menawarkan validasi identitas yang lebih ketat (Organization Validation atau Extended Validation), garansi uang kembali, dukungan teknis prioritas, dan masa berlaku yang lebih panjang. Sertifikat gratis seperti Let’s Encrypt menerbitkan sertifikat Domain Validation dengan masa berlaku sekitar 90 hari dan harus diperpanjang otomatis.
Untuk blog pribadi, portofolio, atau situs company profile, SSL certificate gratis sudah lebih dari cukup. Enkripsinya sama kuatnya—yang berbeda adalah lapisan administratif dan layanan pendukungnya. Baru ketika Anda menjalankan toko online besar atau institusi keuangan, sertifikat berbayar dengan garansi dan validasi organisasi mulai masuk akal.
Cara Kerja Enkripsi SSL di Balik Layar
Memahami cara kerja enkripsi membantu Anda menilai apakah SSL certificate gratis yang dipasang benar-benar bekerja atau hanya tempelan kosmetik. Prosesnya berlangsung dalam beberapa tahap yang disebut TLS handshake.
Pertama, browser mengirim permintaan ke server dan menyatakan versi TLS serta cipher suite yang didukung. Kedua, server merespons dengan sertifikat publiknya. Ketiga, browser memverifikasi sertifikat itu ke CA yang menerbitkannya—apakah masih berlaku, apakah cocok dengan domain, dan apakah rantai kepercayaannya utuh.
Setelah verifikasi lolos, keduanya bertukar kunci sesi menggunakan kriptografi asimetris, lalu beralih ke enkripsi simetris yang jauh lebih cepat untuk pertukaran data sehari-hari. Seluruh proses ini berlangsung dalam hitungan milidetik, tak terasa oleh pengunjung.
Di sinilah letak pentingnya memilih CA yang reputasinya diakui. Sertifikat yang diterbitkan CA tidak dikenal akan memicu peringatan di browser, meskipun secara teknis enkripsinya berjalan. Jadi, ketika memilih SSL certificate gratis, pastikan penerbitnya memang masuk daftar root store browser populer.
Panduan SSL Certificate Gratis Lengkap: Mulai dari Nol
Sekarang kita masuk ke bagian yang paling dinanti. Panduan SSL certificate gratis ini saya susun mengikuti alur yang paling masuk akal untuk pemula, dari persiapan sampai verifikasi akhir.
Sebelum menyentuh panel hosting, ada baiknya Anda tahu dulu di mana situs Anda di-hosting. Sebagian besar penyedia hosting populer sudah menyediakan integrasi satu klik untuk Let’s Encrypt. Kalau hosting Anda ssl certificate gratis belum mendukungnya, Anda masih bisa memasang secara manual lewat SSH atau panel seperti cPanel.
Berikut kerangka besarnya:
- Cek dukungan hosting. Masuk ke panel hosting dan cari menu “SSL/TLS” atau “Let’s Encrypt”. Kalau ada, separuh pekerjaan sudah selesai.
- Pastikan domain sudah mengarah ke server. Sertifikat hanya bisa diterbitkan kalau domain sudah menunjuk ke IP server Anda dengan benar.
- Pilih metode penerbitan. Bisa lewat panel hosting, plugin (untuk WordPress), atau klien seperti Certbot di server sendiri.
- Pasang dan aktifkan. Setelah sertifikat diterbitkan, aktifkan HTTPS dan atur pengalihan dari HTTP.
- Verifikasi. Buka situs di browser dan pastikan ikon gembok muncul tanpa peringatan.
Yang sering terlewat adalah langkah kelima. Banyak orang mengira sertifikat sudah aktif hanya karena proses penerbitan selesai, padahal masih ada konten campuran (mixed content) yang membuat browser tetap menampilkan peringatan. Kita akan bahas tuntas soal ini di bagian tersendiri.
9 Tips Memaksimalkan SSL Certificate Gratis
Inilah inti dari artikel ini. Sembilan tips berikut saya rangkum dari pengalaman lapangan, kesalahan yang berulang kali saya temui, dan praktik terbaik yang terbukti bekerja.
Setiap tips SSL certificate gratis akan dibahas dengan konteks, alasan, dan langkah eksekusi praktisnya. Tidak perlu diterapkan semuanya sekaligus—mulai dari yang paling relevan dengan kondisi situs Anda.
Tips 1: Pilih Penerbit yang Diakui Semua Browser
Tips pertama dan paling fundamental: pastikan penerbit SSL certificate gratis Anda diakui oleh semua browser utama. Let’s Encrypt adalah pilihan paling populer karena didukung penuh oleh Chrome, Firefox, Safari, dan Edge.
Ada juga opsi lain seperti ZeroSSL dan Buypass, yang sama-sama masuk daftar root store. Yang harus dihindari adalah sertifikat dari CA yang tidak dikenal—biasanya ditawarkan oleh layanan abal-abal dengan janji “gratis selamanya” tapi justru memicu peringatan di browser.
Cara cepat memverifikasinya: setelah pemasangan, buka situs di beberapa browser berbeda. Kalau semuanya menampilkan gembok tanpa peringatan, berarti sertifikat Anda sah. Kalau ada satu saja yang protes, curigai penerbitnya.
Tips 2: Aktifkan Perpanjangan Otomatis sebelum Lupa
Sertifikat Let’s Encrypt hanya berlaku sekitar 90 hari. Ini bukan kekurangan, melainkan desain keamanan agar kunci lama tidak beredar terlalu lama. Masalahnya, banyak pemilik situs lupa memperpanjang dan mendapati situsnya “mati” karena sertifikat kedaluwarsa.
Solusinya sederhana: aktifkan perpanjangan otomatis. Kalau Anda memakai panel hosting, biasanya ada opsi “Auto Renew” yang tinggal dicentang. Kalau memakai Certbot, cukup pasang cron job atau systemd timer untuk menjalankan perpanjangan setiap dua bulan.
Menurut pengalaman, sertifikat kedaluwarsa adalah penyebab nomor satu situs tiba-tiba tidak bisa diakses. Ironisnya, ini masalah yang bisa dicegah dengan satu pengaturan kecil yang sering diabaikan.
Tips 3: Paksa Pengalihan HTTP ke HTTPS
Memasang sertifikat saja tidak cukup kalau situs Anda masih bisa diakses lewat HTTP biasa. Anda perlu memaksa semua kunjungan beralih ke HTTPS.
Caranya tergantung platform. Di Apache, Anda menambahkan aturan RewriteRule di file.htaccess. Di Nginx, cukup satu baris return 301 HTTPS://$host$request_uri. Di WordPress, banyak plugin keamanan menyediakan opsi “Force HTTPS” yang tinggal diaktifkan.
Kenapa ini penting? Karena tanpa pengalihan paksa, pengunjung yang mengetik alamat tanpa “HTTPS://” akan tetap terhubung lewat koneksi tidak aman. Mesin pencari juga bisa menganggapnya sebagai dua versi situs yang berbeda, yang merugikan SEO Anda.
Tips 4: Berantas Konten Campuran (Mixed Content)
Ini masalah yang paling sering membuat pemilik situs bingung. Sertifikat sudah terpasang, gembok muncul, tapi ada peringatan “bagian dari situs ini tidak aman”. Penyebabnya adalah konten campuran—gambar, skrip, atau stylesheet yang masih dimuat lewat HTTP.
Browser modern memblokir atau memperingatkan konten campuran aktif (skrip, iframe), sementara konten pasif (gambar) kadang masih dimuat tapi merusak status keamanan halaman. Solusinya: telusuri semua sumber daya dan pastikan semuanya memakai URL HTTPS.
Alat bantu seperti “Why No Padlock” atau tab Console di developer tools bisa membantu menemukan sumber konten campuran. Untuk situs dengan banyak konten lama, plugin seperti Really Simple SSL di WordPress bisa membantu memperbaiki otomatis, meski tetap perlu pemeriksaan manual.
Tips 5: Pilih Jenis Sertifikat Sesuai Kebutuhan Domain
SSL certificate gratis hadir dalam beberapa varian yang perlu Anda sesuaikan dengan struktur domain. Ada sertifikat tunggal untuk satu domain, wildcard untuk semua subdomain, dan multi-domain untuk beberapa domain sekaligus.
Let’s Encrypt mendukung ketiganya, tapi dengan catatan: wildcard certificate memerlukan validasi DNS yang lebih rumit. Kalau Anda hanya punya satu domain utama, sertifikat tunggal sudah cukup dan paling mudah dipasang.
Kalau Anda mengelola banyak subdomain—misalnya blog.domain.com, toko.domain.com, dan API.domain.com—wildcard certificate lebih efisien karena satu sertifikat melindungi semuanya. Pilih sesuai skala, jangan memaksakan wildcard kalau tidak perlu.
Tips 6: Uji Kualitas Sertifikat dengan SSL Labs
Setelah semua terpasang, jangan langsung puas. Uji kualitasnya dengan alat gratis dari Qualys SSL Labs. Alat ini akan memberi nilai dari A sampai F berdasarkan konfigurasi enkripsi Anda.
Nilai A atau A+ menandakan konfigurasi Anda solid. Kalau mendapat nilai rendah, biasanya masalahnya ada pada protokol lama yang masih aktif (seperti TLS 1.0 atau 1.1) atau cipher suite yang lemah. Matikan protokol usang dan gunakan konfigurasi modern.
Untuk situs yang menangani data sensitif, targetkan setidaknya nilai A. Ini bukan sekadar soal gengsi—konfigurasi yang baik juga melindungi dari serangan downgrade dan mempercepat handshake.
Tips 7: Pantau Masa Berlaku dan Notifikasi Kedaluwarsa
Meskipun sudah mengaktifkan perpanjangan otomatis, tetap pasang pengingat sebagai lapisan cadangan. Perpanjangan otomatis bisa gagal karena berbagai alasan: perubahan konfigurasi server, domain yang tidak lagi menunjuk ke IP yang sama, atau gangguan pada layanan CA.
Layanan pemantauan seperti UptimeRobot atau alat monitoring sertifikat bisa mengirim notifikasi ketika masa berlaku tersisa kurang dari 30 hari. Ini memberi Anda waktu untuk menyelidiki kalau ada yang tidak beres.
Jujur saja, saya pernah melihat situs e-commerce kehilangan penjualan selama berjam-jam hanya karena sertifikat kedaluwarsa di tengah malam. Notifikasi sederhana ssl certificate gratis akan mencegah kejadian seperti itu.
Tips 8: Amankan Proses Penerbitan dengan Validasi Domain yang Tepat
Setiap SSL certificate gratis diterbitkan melalui proses validasi domain. Ada tiga metode umum: validasi HTTP (menaruh file di server), validasi DNS (menambahkan TXT record), dan validasi email.
Metode DNS paling aman untuk wildcard certificate dan domain yang dikelola tim. Metode HTTP paling mudah untuk pemula karena bisa dilakukan lewat panel hosting. Hindari metode email kalau bisa, karena lebih rentan terhadap penyalahgunaan.
Pastikan juga akun yang mengelola penerbitan sertifikat dilindungi autentikasi dua faktor. Kalau akun itu dibobol, penyerang bisa menerbitkan sertifikat untuk domain Anda dan melakukan serangan man-in-the-middle.
Tips 9: Dokumentasikan Konfigurasi untuk Tim
Tips terakhir yang sering diabaikan: dokumentasikan semua langkah yang Anda lakukan. Catat penerbit CA, metode validasi, lokasi file sertifikat, jadwal perpanjangan, dan konfigurasi server yang dipakai.
Kenapa penting? Karena ketika Anda berganti hosting, menambah anggota tim, atau menghadapi masalah teknis, dokumentasi ini menyelamatkan Anda dari berjam-jam menebak-nebak. Saya sering menemui situs yang “terbengkalai” hanya karena orang yang memasang sertifikat sudah tidak ada dan tidak meninggalkan catatan.
Simpan dokumentasi di tempat yang mudah diakses tim, misalnya wiki internal atau repositori konfigurasi. Sertakan juga tanggal pemasangan dan versi perangkat lunak yang dipakai.
Perbandingan Penyedia SSL Certificate Gratis
Memilih penyedia yang tepat menentukan seberapa mulus pengalaman Anda. Berikut perbandingan beberapa opsi populer yang bisa Anda pertimbangkan.
| Penyedia | Masa Berlaku | Dukungan Wildcard | Cocok Untuk |
|---|---|---|---|
| Let’s Encrypt | 90 hari | Ya | Hampir semua kebutuhan, didukung luas |
| ZeroSSL | 90 hari | Ya | Alternatif dengan panel web ramah pemula |
| Buypass Go SSL | 180 hari | Tidak | Situs sederhana yang ingin perpanjangan lebih jarang |
| Cloudflare Universal SSL | Otomatis | Ya (via proxy) | Situs yang memakai Cloudflare sebagai CDN |
Let’s Encrypt ssl certificate gratis tetap menjadi standar de facto karena dukungannya paling luas di panel hosting dan plugin. ZeroSSL menawarkan antarmuka web yang lebih ramah bagi yang tidak nyaman dengan terminal. Cloudflare cocok kalau Anda sudah memakai layanan mereka untuk CDN dan proteksi DDoS.
Yang semua penyedia di atas menerbitkan sertifikat Domain Validation. Kalau Anda butuh validasi organisasi, itu domain sertifikat berbayar.
Kesalahan Umum saat Memasang SSL Certificate Gratis
Setelah bertahun-tahun mendampingi berbagai situs, ada pola kesalahan yang terus berulang. Mengenalinya lebih awal akan menghemat banyak waktu Anda.
Kesalahan pertama adalah mengira sertifikat sudah aktif padahal belum dipasang di server. Beberapa panel hosting menampilkan sertifikat sebagai “tersedia” tanpa benar-benar menerapkannya. Selalu verifikasi lewat browser.
Kesalahan kedua SSL certificate gratis adalah lupa mengalihkan semua URL internal ke HTTPS. Ini menyebabkan konten campuran dan peringatan yang membingungkan pengunjung. Lakukan pencarian menyeluruh di database dan file tema untuk memastikan tidak ada URL HTTP yang tersisa.
Kesalahan ketiga adalah membiarkan perpanjangan otomatis tanpa pemantauan. Seperti disebut sebelumnya, perpanjangan bisa gagal diam-diam. Pantau dan uji secara berkala.
Kesalahan keempat yang cukup umum: memakai sertifikat wildcard tanpa memahami implikasinya. Satu sertifikat wildcard yang bocor bisa membahayakan semua subdomain. Pastikan kunci privat disimpan dengan aman dan aksesnya dibatasi.
Pertanyaan yang Sering Diajukan Seputar SSL Certificate Gratis
Bagian ini menjawab pertanyaan-pertanyaan yang paling sering muncul. Kalau Anda masih ragu di salah satu titik, kemungkinan jawabannya ada di sini.
Apakah SSL Certificate Gratis Benar-Benar Aman?
Ya, selama diterbitkan oleh CA yang diakui. Enkripsi yang digunakan sama kuatnya dengan sertifikat berbayar. Yang membedakan biasanya adalah lapisan validasi identitas dan dukungan pelanggan, bukan kekuatan kriptografinya.
Risiko justru muncul kalau Anda memakai penyedia abal-abal yang menerbitkan sertifikat tanpa validasi memadai. Selalu pilih penyedia yang masuk daftar root store browser populer.
Berapa Lama Sertifikat Gratis Berlaku?
Umumnya 90 hari untuk Let’s Encrypt dan ZeroSSL, atau 180 hari untuk Buypass. Karena masa berlakunya pendek, perpanjangan otomatis wajib diaktifkan. Ini sebenarnya fitur keamanan, bukan kekurangan.
Apakah SSL Certificate Gratis Bisa Dipakai untuk Toko Online?
Bisa, dan banyak toko online kecil hingga menengah menggunakannya. Untuk transaksi dengan volume besar atau kebutuhan kepatuhan tertentu (misalnya PCI DSS level tinggi), sertifikat berbayar dengan validasi organisasi mungkin lebih sesuai.
Yang terpenting, pastikan seluruh halaman checkout berjalan di HTTPS tanpa konten campuran. Ini yang paling menentukan kepercayaan pelanggan.
Bagaimana Kalau Sertifikat Kedaluwarsa?
Browser akan menampilkan peringatan keras, dan sebagian besar pengunjung akan langsung pergi. Mesin pencari juga bisa menurunkan peringkat situs. Segera perpanjang atau terbitkan ulang sertifikat, lalu verifikasi ulang di browser.
Apakah SSL Certificate Gratis Mempengaruhi Kecepatan Situs?
Dampaknya minimal, bahkan SSL certificate gratis bisa mempercepat karena HTTP/2 dan HTTP/3 umumnya mensyaratkan HTTPS. Handshake TLS modern dengan TLS 1.3 sangat cepat. Kalau ada perlambatan, biasanya disebabkan konfigurasi yang kurang optimal, bukan karena sertifikatnya gratis.
Merawat Keamanan Situs Setelah Sertifikat Terpasang
Memasang SSL certificate gratis adalah langkah awal, bukan garis akhir. Keamanan situs adalah praktik berkelanjutan yang mencakup banyak aspek.
Setelah HTTPS aktif, pertimbangkan untuk menerapkan HSTS (HTTP Strict Transport Security). Header ini memberi tahu browser untuk selalu memakai HTTPS saat mengunjungi situs Anda, bahkan kalau pengunjung mengetik “HTTP://”. Hati-hati, HSTS bersifat sulit dibatalkan, jadi pastikan semua subdomain sudah siap sebelum mengaktifkannya.
Selain itu, rutinkan pembaruan CMS, plugin, dan tema. Banyak insiden keamanan terjadi bukan karena sertifikatnya lemah, melainkan karena celah di perangkat lunak yang tidak diperbarui. SSL melindungi data saat transit, tapi tidak melindungi server dari eksploitasi.
Pertimbangkan juga memasang firewall aplikasi web (WAF) dan memantau log akses secara berkala. Kombinasi SSL certificate gratis yang dikonfigurasi dengan baik plus praktik keamanan dasar akan memberi perlindungan yang jauh lebih solid daripada sertifikat mahal tanpa perawatan.
Langkah Lanjutan: dari HTTPS ke Arsitektur Keamanan Menyeluruh
Kalau Anda sudah nyaman dengan SSL certificate gratis, ada beberapa sub-topik turunan yang layak Anda eksplorasi sebagai kelanjutan. Topik induknya adalah keamanan web dan HTTPS adalah pintu masuknya.
Pertama, pelajari cara menerapkan Content Security Policy (CSP) untuk mencegah serangan injeksi skrip. Kedua, pahami konsep keamanan header lainnya seperti X-Frame-Options dan Referrer-Policy. Ketiga, eksplorasi otomatisasi deployment sertifikat di lingkungan CI/CD kalau Anda mengelola banyak situs.
Bagi yang serius mendalami, mempelajari cara kerja Certificate Transparency log dan cara memantau penerbitan sertifikat untuk domain Anda bisa menjadi nilai tambah. Ini membantu mendeteksi upaya penerbitan sertifikat tidak sah sejak dini.
Dunia keamanan web terus berkembang, dan sertifikat hanyalah satu lapisan. Tapi lapisan inilah yang paling terlihat oleh pengunjung dan paling berdampak langsung pada kepercayaan mereka.
Menutup Perjalanan: Standar Keamanan yang Bisa Anda Mulai Hari Ini
SSL certificate gratis sudah terbukti sebagai solusi yang matang, aman, dan relevan untuk berbagai jenis situs. Dari penjelasan di atas, jelas bahwa hambatan terbesarnya bukan teknis, melainkan kurangnya panduan yang jelas.
Sembilan tips yang kita bahas—mulai dari memilih penerbit yang tepat, mengaktifkan perpanjangan otomatis, memberantas konten campuran, sampai mendokumentasikan konfigurasi—adalah kerangka kerja yang bisa Anda terapkan bertahap. Tidak perlu sempurna sejak awal; yang penting konsisten.
Kalau Anda baru memulai, fokuslah pada tiga hal: pasang sertifikat dari penyedia terpercaya, aktifkan pengalihan HTTPS, dan pantau masa berlaku. Ketiganya menyumbang sebagian besar manfaat keamanan dengan usaha paling minimal.
Ingat, panduan SSL certificate gratis terbaru menekankan satu hal yang tidak berubah: keamanan adalah proses, bukan status. Sertifikat yang terpasang hari ini perlu dirawat besok. Dengan disiplin sederhana, situs Anda akan selalu aman di mata pengunjung dan mesin pencari.
Selamat mencoba, dan semoga situs Anda selalu hijau di kolom alamat.